Как настроить SPF, DKIM и DMARC для рассылок: пошаговая инструкция с примерами записей
Три DNS-записи, без которых письма уходят в спам: что в них писать для своего почтового провайдера, куда вставлять у регистратора и как проверить результат.
Артём Варавин · · 15 мин чтения · 3 просмотров
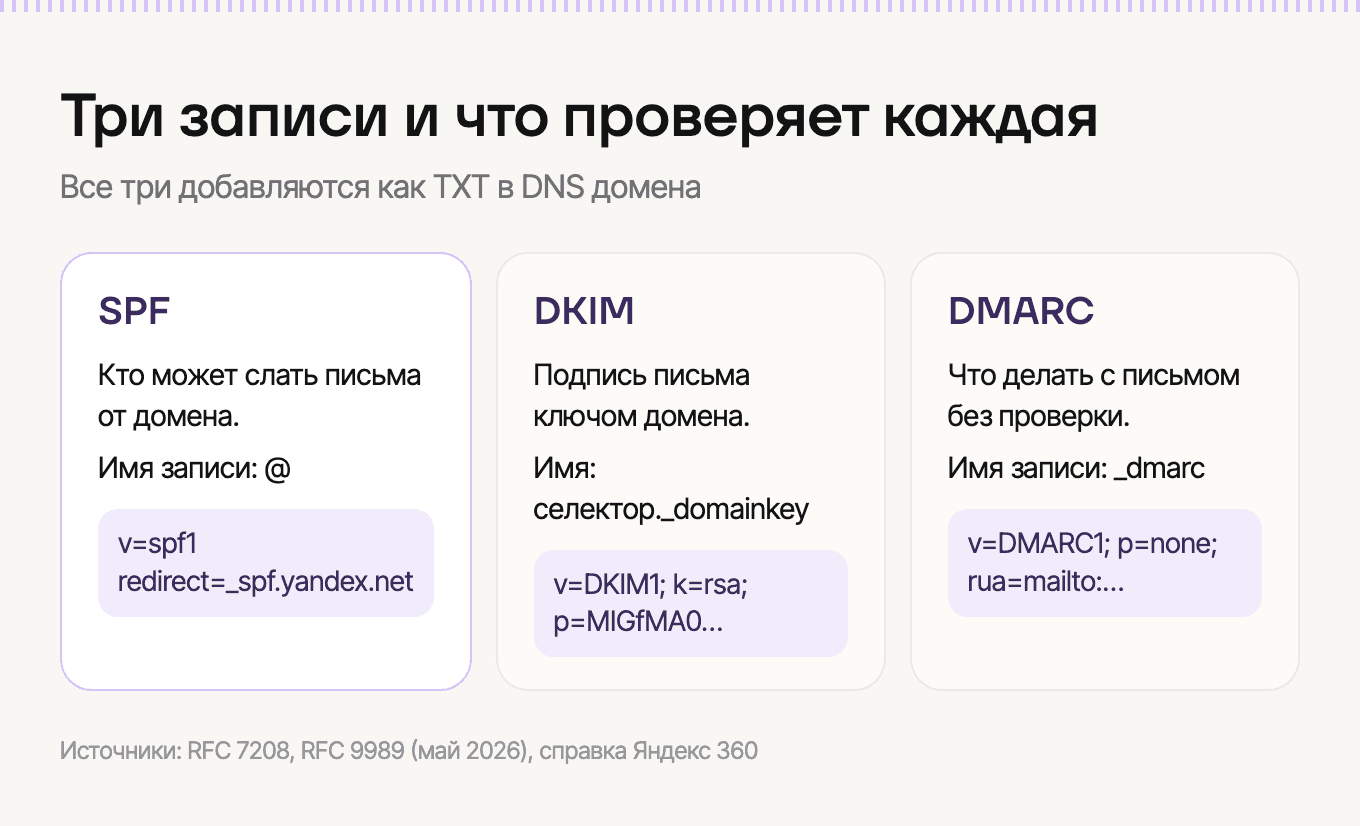
Настройка SPF, DKIM и DMARC сводится к трём TXT-записям в DNS домена. SPF перечисляет серверы, которым разрешено слать почту от вашего имени. DKIM подписывает каждое письмо ключом домена. DMARC говорит получателю, что делать с письмом, которое не прошло проверку. Значения для SPF и DKIM даёт почтовый провайдер, DMARC вы пишете сами. Начинайте с p=none и ужесточайте политику после двух-трёх недель отчётов.
Ниже готовые записи для Яндекс 360, VK WorkSpace (бывшая Почта Mail.ru для бизнеса) и Google Workspace, шаги в панелях REG.RU и Beget и разбор ошибок, которые чаще всего ломают проверку.
Что такое SPF, DKIM и DMARC и зачем они нужны в 2026 году?
Это три способа доказать почтовому серверу получателя, что письмо действительно от вас. Без них письмо выглядит так же, как подделка мошенника под ваш адрес.
- SPF (Sender Policy Framework). Запись в DNS со списком серверов, которые могут отправлять письма от имени домена. Сервер получателя сверяет IP отправителя с этим списком. Стандарт RFC 7208 [1].
- DKIM (DomainKeys Identified Mail). Цифровая подпись в заголовке письма. Закрытым ключом подписывает ваш почтовый сервер, открытый ключ лежит в DNS. Подпись показывает, что письмо отправлено доменом и не изменено по дороге.
- DMARC (Domain-based Message Authentication, Reporting and Conformance). Правило для получателя: что делать с письмом, которое не прошло SPF и DKIM с совпадением домена, и куда присылать отчёты. В мае 2026 года вышла новая редакция стандарта, RFC 9989 [2].
Зачем это в 2026 году: почтовые сервисы перестали прощать отсутствие записей. Gmail с ноября 2025 года отвечает несоответствующим письмам временными и постоянными отказами [3]. Яндекс требует DKIM и SPF от рассылок [4]. По нашему замеру DNS 6 тысяч доменов российских компаний в октябре 2026 года SPF есть у 94% доменов с почтой, а DMARC меньше чем у 40% [5].
Что требуют Gmail, Яндекс и Mail.ru?
Минимум для любого отправителя: SPF или DKIM, а лучше оба. Для массовых рассылок нужны все три записи, а Mail.ru для статуса надёжного отправителя требует DMARC в строгом режиме.
| Почтовый сервис | SPF | DKIM | DMARC | Что ещё |
|---|---|---|---|---|
| Gmail, все отправители | SPF или DKIM | SPF или DKIM | не обязателен | PTR-запись, TLS, жалоб меньше 0,3% |
| Gmail, от 5 000 писем в сутки | да | да | да, минимум p=none, домен From совпадает с доменом SPF или DKIM | отписка в один клик |
| Яндекс | да | да, на всех письмах | рекомендован | адрес «От кого» совпадает с адресом авторизации, List-Unsubscribe |
| Mail.ru | да | да | да | для статуса надёжного отправителя p=quarantine или p=reject |
| Outlook.com, от 5 000 писем в сутки | да | да | минимум p=none | с 5 мая 2025 года отказ с кодом 550 5.7.515 |
Источники: требования Google к отправителям и ответы на частые вопросы [3][6], справка Яндекс 360 [4], технические требования и правила надёжных отправителей Почты Mail [7][8], разбор требований Microsoft [9].
Порог Gmail считается по основному домену вместе с поддоменами, и статус массового отправителя не снимается, даже если объём потом упал [6]. Поэтому рассылку и рабочую почту на одном домене лучше настраивать сразу по максимальным требованиям.
Что проверить перед настройкой?
Две вещи: кто вообще отправляет письма от вашего домена и где живёт DNS-зона. Без этого легко сломать почту бухгалтерии, пока чините рассылку.
1. Список отправителей. Выпишите все системы, которые шлют письма с адресом на вашем домене:
- корпоративная почта (Яндекс 360, VK WorkSpace, Google Workspace, свой сервер);
- сервис рассылок и сервис холодных писем;
- CRM и сервис поддержки;
- 1С, бухгалтерия, онлайн-кассы, которые отправляют счета;
- сайт: формы заявок, уведомления интернет-магазина.
У каждой из них свой SPF-адрес для include и свой DKIM-ключ. Их ищут в справке сервиса по словам «SPF» и «DKIM».
2. Где управлять DNS. Записи добавляют там, куда делегирован домен, а не обязательно там, где он куплен. Проверить NS-серверы можно командой:
dig NS ваш-домен.ru +shortЕсли в ответе ns1.reg.ru и ns2.reg.ru, записи правятся в REG.RU. Если ns1.beget.com, в Beget. Если dns1.yandex.net, в Яндекс 360, и тогда DKIM Яндекс настроит сам [10].
3. Что уже стоит. Посмотрите текущие записи, чтобы не создать дубль:
dig TXT ваш-домен.ru +short
dig TXT _dmarc.ваш-домен.ru +short
Как настроить SPF?
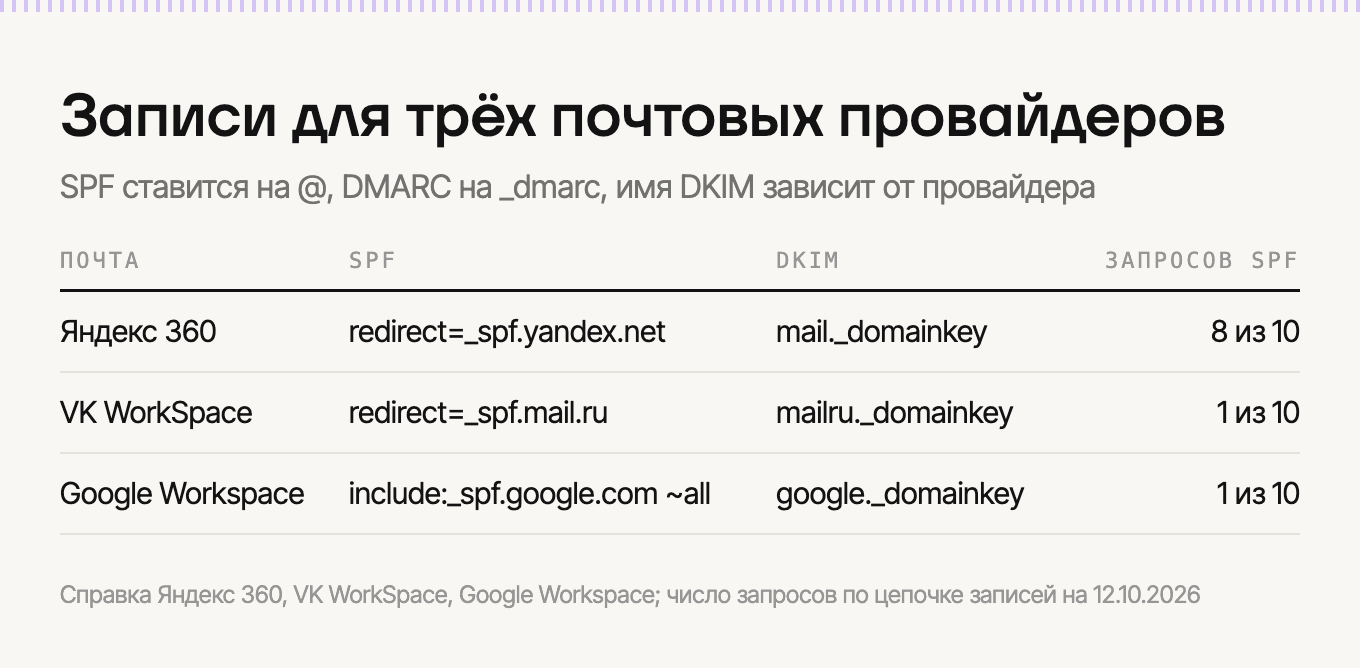
Создайте одну TXT-запись на корневом домене (@) со значением от вашего почтового провайдера. Если письма отправляют ещё сервисы, допишите их в ту же запись через include:, а не создавайте вторую.
| Почта | Значение TXT-записи для @ |
|---|---|
| Яндекс 360 | v=spf1 redirect=_spf.yandex.net |
| VK WorkSpace | v=spf1 redirect=_spf.mail.ru |
| Google Workspace | v=spf1 include:_spf.google.com ~all |
Источники: справка Яндекс 360 о SPF-записи [11], документация VK WorkSpace [12], справка Google Workspace [13].
Если писем отправляет не только почта. redirect передаёт проверку провайдеру целиком, к нему нельзя ничего добавить. Поэтому с дополнительными сервисами запись переписывают через include. Пример для Яндекс 360 плюс сервис рассылок:
v=spf1 include:_spf.yandex.net include:spf.сервис-рассылок.ru ~allЧто значит окончание. ~all просит считать письмо с чужого сервера подозрительным, -all отклонить. На практике решение принимает DMARC, поэтому ~all с DMARC надёжнее, чем -all без него. +all разрешает отправку кому угодно, такую запись ставить нельзя.
Лимит в 10 запросов. Стандарт разрешает при проверке SPF не больше 10 DNS-запросов по механизмам include, a, mx, ptr, exists и модификатору redirect. Если их больше, проверка заканчивается ошибкой permerror [1]. Это главная ловушка для компаний на Яндексе. Цепочка _spf.yandex.net на 12.10.2026 сама тратит 8 запросов из 10: она перенаправляет на _spf.yandex.ru, а та подключает ещё шесть записей. Запись Mail.ru и запись Google тратят по одному запросу. Значит, к Яндекс 360 остаётся два запроса. Это один-два внешних сервиса, и то если их собственные записи не тянут вложенные include. Если нужно больше, переносите рассылки на поддомен со своей SPF-записью.
Одна запись на домен. Две TXT-записи, которые начинаются с v=spf1, по стандарту тоже дают ошибку [1]. Частая история: хостинг при подключении домена добавил свою SPF, а потом админ добавил запись почты рядом. В нашем замере две SPF-записи нашлись у 4% доменов с почтой [5].
Как настроить DKIM?
Ключ генерирует почтовый провайдер или сервис рассылок. Вы копируете открытый ключ в TXT-запись с именем селектор._domainkey, а потом включаете подпись в панели провайдера.
Яндекс 360. В панели администратора откройте «Домены», у нужного домена выберите «Настроить DKIM» и скопируйте значение. Создайте TXT-запись с именем mail._domainkey. Через какое-то время вернитесь в «Домены» и нажмите проверку. Обновление DNS Яндекс оценивает сроком до 72 часов. Если домен делегирован на серверы Яндекса, DKIM настраивается автоматически [10].
Имя:      mail._domainkey
Тип:      TXT
Значение: v=DKIM1; k=rsa; t=s; p=MIGfMA0GCSqGSIb3DQEBAQUAA4...
VK WorkSpace. Значение подписи лежит в разделе «Почта» → «Статус сервера». Имя записи mailru._domainkey [12].
Google Workspace. Консоль администратора → «Приложения» → Google Workspace → Gmail → «Аутентификация электронной почты». Выберите домен, нажмите «Создать новую запись», длину ключа 2048 бит, если DNS-хостинг её принимает. Селектор по умолчанию google, имя записи google._domainkey. После публикации записи обязательно вернитесь и нажмите «Начать аутентификацию», иначе Google не начнёт подписывать письма. Google советует делать это не раньше чем через 24–72 часа после включения Gmail, а на применение записи даёт до 48 часов [14].
Сервисы рассылок и CRM. У каждого свой селектор и обычно одна или две записи, TXT или CNAME. Важно, чтобы подпись шла вашим доменом, а не доменом сервиса. Иначе DMARC не увидит совпадения доменов.
Длина ключа: M3AAWG считает минимумом 1024 бита [15], Google рекомендует 2048 [14]. Длинный ключ некоторые DNS-панели не принимают одной строкой, тогда его делят на части по 255 символов в кавычках.
Как настроить DMARC?
Создайте TXT-запись с именем _dmarc и начните с политики p=none и адреса для отчётов. Через две-три недели, когда все свои отправители проходят проверку, переходите на p=quarantine, а затем, если нужно, на p=reject.
Запись первого этапа:
Имя:      _dmarc
Тип:      TXT
Значение: v=DMARC1; p=none; rua=mailto:dmarc@ваш-домен.ru
Что значат теги:
| Тег | Что задаёт | Пример |
|---|---|---|
v | версия, всегда первая | v=DMARC1 |
p | политика для домена: ничего, в спам, отклонить | p=none, p=quarantine, p=reject |
rua | адрес для сводных отчётов | rua=mailto:dmarc@ваш-домен.ru |
sp | политика для поддоменов, если отличается | sp=quarantine |
adkim, aspf | строгость совпадения домена: r мягкая, s строгая | adkim=r |
t | тестовый режим из RFC 9989: политика применяется на ступень мягче | t=y |
np | политика для несуществующих поддоменов, RFC 9989 | np=reject |
Источник: RFC 9989 [2]. Тег pct, с помощью которого раньше применяли политику к части писем, в новом стандарте убран. Старые записи продолжают работать, но для постепенного ужесточения теперь используют t=y.
Как читать отчёты. На адрес из rua раз в сутки приходят XML-файлы от Gmail, Mail.ru и других получателей. В них видно, с каких IP шли письма от вашего домена и прошли ли они SPF и DKIM. Читать сырые XML неудобно, для этого есть бесплатные анализаторы отчётов DMARC. Частая находка: сервис счетов или старый сайт, который шлёт письма от вашего имени без подписи. Его нужно добавить в SPF и настроить ему DKIM до перехода на quarantine.
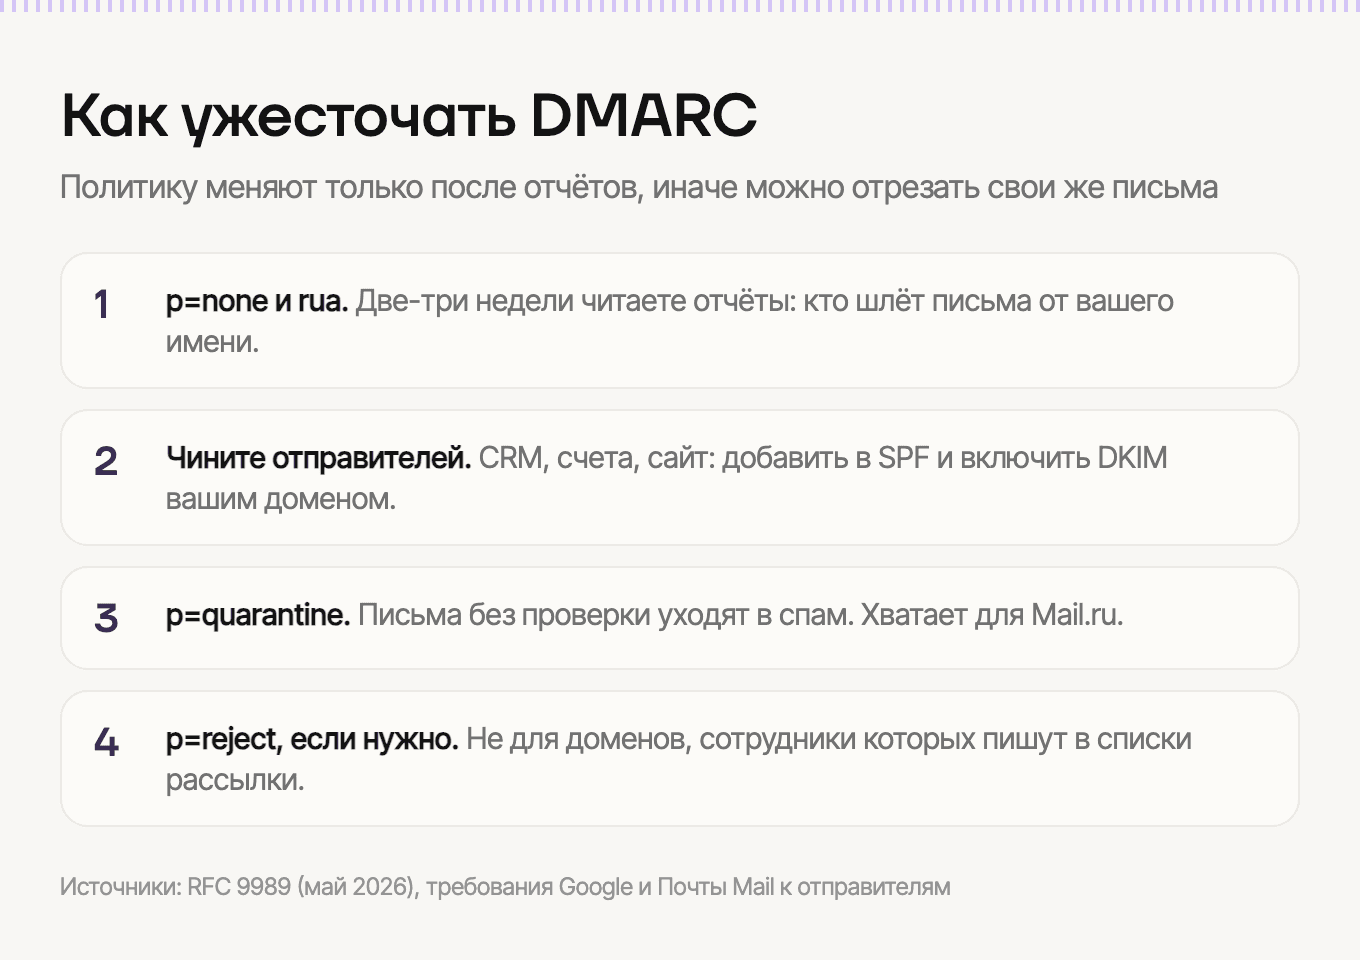
Какую политику выбрать в итоге. Gmail, Yahoo и Outlook довольствуются p=none [3][9]. Mail.ru для статуса надёжного отправителя хочет quarantine или reject [8]. RFC 9989 не советует ставить p=reject доменам, пользователи которых пишут в списки рассылки: пересылка через список ломает проверку [2]. Для отдельного домена под рассылки разумный итог p=quarantine.
Как добавить записи в DNS в REG.RU, Beget и других панелях?
Везде одинаковая логика: тип TXT, имя (поддомен) и значение. Отличаются названия кнопок и то, как панель пишет имя записи.
REG.RU (домен на DNS-серверах ns1.reg.ru и ns2.reg.ru) [16]:
- Личный кабинет → «Домены» → нужный домен.
- В блоке «DNS-серверы и управление зоной» нажмите «Изменить».
- «Добавить запись» → TXT.
- В поле Subdomain укажите
@для SPF,mail._domainkeyдля DKIM Яндекса или_dmarcдля DMARC. В поле Text вставьте значение. - Нажмите «Готово». Зона обновляется от 15 минут до часа.
Если домен на хостинге REG.RU с серверами ns1.hosting.reg.ru, записи правятся в панели хостинга, а не в карточке домена [16].
Beget [17]:
- Панель управления → раздел DNS → выберите домен в списке сверху.
- Для SPF откройте режим редактирования основной зоны и добавьте TXT-запись. Если SPF уже есть, допишите в неё новый сервер, а не создавайте вторую.
- Для DMARC нажмите «Добавить подзону», введите имя
_dmarc, затем в быстром добавлении выберите эту подзону, тип TXT и вставьте политику в поле данных. - Для DKIM так же создайте подзону
селектор._domainkeyи добавьте в неё TXT с ключом. - Изменения в Beget обычно применяются за 15 минут.
Типичные ошибки в панелях. Часть панелей сама дописывает домен к имени, и запись превращается в _dmarc.ваш-домен.ru.ваш-домен.ru. Если после сохранения dig записи не видит, проверьте имя. Кавычки вокруг значения одни панели требуют, другие добавляют сами [12].
Как проверить, что SPF, DKIM и DMARC работают?
Отправьте письмо на Gmail и откройте «Показать оригинал»: в строках SPF, DKIM и DMARC должно стоять PASS. Потом посмотрите записи из командной строки и подключите кабинеты почтовых сервисов.
dig TXT ваш-домен.ru +short
dig TXT mail._domainkey.ваш-домен.ru +short
dig TXT _dmarc.ваш-домен.ru +short- Gmail. «Показать оригинал» показывает итог по всем трём проверкам и домен подписи. В Postmaster Tools есть статус соответствия требованиям и доля жалоб.
- Яндекс. В заголовках письма строка
Authentication-Resultsсspf=passиdkim=pass. Отдельного кабинета статистики для отправителей у Яндекса сейчас нет. - Mail.ru. Postmaster Mail.ru показывает статистику по домену подписи DKIM.
Если DKIM в заголовке подписан доменом сервиса рассылок, а не вашим, DMARC проверку не пройдёт, даже когда обе записи формально стоят.
Какие ошибки ломают проверку чаще всего?
Две SPF-записи, превышение лимита в 10 запросов и DKIM, который добавили в DNS, но не включили у провайдера. Все три ошибки молчаливые: почта уходит, а письма попадают в спам.
- Две SPF-записи на домене. Объедините в одну.
redirectплюс сервисы. Кredirectнельзя дописатьinclude. Перепишите запись черезincludeи~all.- Больше 10 запросов. Особенно у Яндекс 360, где 8 уже заняты. Уберите неиспользуемые сервисы или вынесите рассылки на поддомен.
- DKIM не включён. В Google Workspace это кнопка «Начать аутентификацию», в Яндекс 360 проверка на странице «Домены».
- Подпись чужим доменом. Сервис рассылок подписывает своим доменом, пока вы не подключите свой.
- Сразу
p=reject. Без недели отчётов можно отрезать письма от CRM или бухгалтерии, о которых вы забыли. - Поддомены без записей. У поддомена для рассылок нужна своя SPF и свой DKIM. DMARC основного домена на поддомен действует, если не задан
sp.
Записи доказывают, что письмо от вас, но не что оно нужно получателю. Дальше решают репутация, жалобы и текст. Как с этим работает антиспам Яндекса, мы разобрали в статье о защите от спама в Яндекс Почте. Новый ящик после настройки ещё нужно прогреть, а общий чек-лист по Gmail, Mail.ru и Яндексу есть в статье о доставляемости email в 2026 году.
Gradly при подключении почтового ящика проверяет, есть ли у его домена SPF, DKIM и DMARC, чтобы ошибка в DNS всплыла до первой кампании. Основная работа сервиса это поиск лидов по сигналам и отдельное письмо каждому адресату.
Частые вопросы
В каком порядке настраивать SPF, DKIM и DMARC?
Сначала SPF и DKIM, потом DMARC. DMARC опирается на результаты двух первых проверок, и без них политика quarantine или reject отправит в спам ваши же письма.
Сколько ждать, пока записи заработают?
Обычно от 15 минут до часа: столько REG.RU и Beget обновляют зону [16][17]. Провайдеры почты называют срок до 48–72 часов, потому что кэш DNS у получателей обновляется не сразу [10][14].
Нужен ли DMARC, если я отправляю мало писем?
Формально Gmail требует DMARC только от отправителей больше 5 000 писем в сутки [3]. Но запись p=none ничего не ломает, а без неё кто угодно может слать письма от вашего имени, и жалобы на них испортят репутацию домена.
Можно ли сделать две SPF-записи для разных сервисов?
Нет. Две записи с v=spf1 на одном домене по стандарту дают ошибку [1]. Все серверы перечисляются в одной записи через include.
Что делать с тегом pct в старой DMARC-записи?
Запись продолжит работать, но в RFC 9989 тега pct больше нет [2]. При следующей правке замените постепенное ужесточение через pct на тестовый режим t=y или сразу на нужную политику.
Нужен ли отдельный домен для холодных писем?
Желательно. Холодные письма чаще получают жалобы, и отдельный домен защищает репутацию основного, на котором живут договоры и счета. Записи настраиваются так же, плюс прогрев нового ящика.
Источники
- RFC 7208. Sender Policy Framework (SPF), разделы 3.2 и 4.6.4. https://www.rfc-editor.org/rfc/rfc7208.html
- RFC 9989. Domain-based Message Authentication, Reporting, and Conformance (DMARC), май 2026. https://datatracker.ietf.org/doc/rfc9989/
- Google. Требования к отправителям писем. https://support.google.com/a/answer/81126
- Яндекс 360, справка. Отправить много писем, раздел «Требования Яндекса к честным рассылкам». https://yandex.ru/support/yandex-360/customers/mail/ru/web/letter/create/send-many-letters
- Gradly. Замер DNS-записей 6 000 доменов российских компаний с известным ИНН, 12.10.2026 (5 278 доменов с почтой).
- Google. Email sender guidelines FAQ. https://support.google.com/a/answer/14229414
- Почта Mail. Технические требования к рассылкам. https://help.mail.ru/developers/mailing_rules/technical/
- Почта Mail. Как стать надёжным отправителем. https://help.mail.ru/developers/mailing_rules/verified/
- dmarcian. Microsoft enforces SPF, DKIM, DMARC, 2025. https://dmarcian.com/microsoft-enforces-spf-dkim-dmarc/
- Яндекс 360 для бизнеса, справка. DKIM-подпись. https://yandex.ru/support/yandex-360/business/admin/ru/domains/dns/dkim
- Яндекс 360 для бизнеса, справка. SPF-запись. https://yandex.ru/support/yandex-360/business/admin/ru/domains/dns/spf.html
- VK WorkSpace, документация. Настроить SPF-запись для корпоративной почты. https://workspace.vk.ru/docs/saas/get-started/own/setup/spf-record/
- Google Workspace, справка. Set up SPF. https://knowledge.workspace.google.com/admin/security/set-up-spf
- Google Workspace, справка. Set up DKIM. https://knowledge.workspace.google.com/admin/security/set-up-dkim
- M3AAWG. Sending Domains Best Common Practices. https://www.m3aawg.org/SendingDomsBCP
- REG.RU, справка. Настройка ресурсных записей в личном кабинете. https://help.reg.ru/support/dns-servery-i-nastroyka-zony/nastroyka-resursnykh-zapisey-dns/nastroyka-resursnykh-zapisey-v-lichnom-kabinete
- Beget, база знаний. Настройка DKIM, SPF и DMARC записей. https://beget.com/ru/kb/how-to/mail/nastrojka-dkim
Автор
Артём ВаравинСооснователь Gradly. Раньше работал в VK и МТС. Пишет о холодных B2B-продажах, доставляемости писем и поиске клиентов по сигналам.
Привлекайте новых B2B-клиентов
через email и Telegram — без шаблонов и спама